给SSH连接服务挂“暂停营业”的牌子
当你的服务器在需要维护或者升级的时候,其他用户在SSH远程登陆时,突然发现登陆不上去,而且有个像那些商铺在门前挂一个“今天休息一天”或者“店铺装修暂停营业”一样,是不是很酷的一件事。
这就是 /etc/nologin这个文件存在 Linux 系统中的作用。它的本质就是个放在 /etc 目录下名为 nologin的普通文本文件而已。当这个文件存在时,除了超管用户root外,其他用户都无法登陆。
下面我们通过实际的例子来看看这个文件的效果和如何做出这个效果:
现在新的发行版本默认是禁止root用户的远程登陆的,需要先设置root用户的密码,解锁root用户的远程登陆。
sudo passwd root
sed -i 's/#PermitRootLogin prohibit-password/PermitRootLogin yes/g' /etc/ssh/sshd_config
上面的操作完成后,用root用户创建一个新的普通用户testuser,并为其添加一个密码:
root@sean-virtual-machine:~# useradd -m -s /bin/bash testuser
root@sean-virtual-machine:~# passwd testuser
新的密码:
无效的密码: 密码少于 8 个字符
重新输入新的密码:
passwd:已成功更新密码
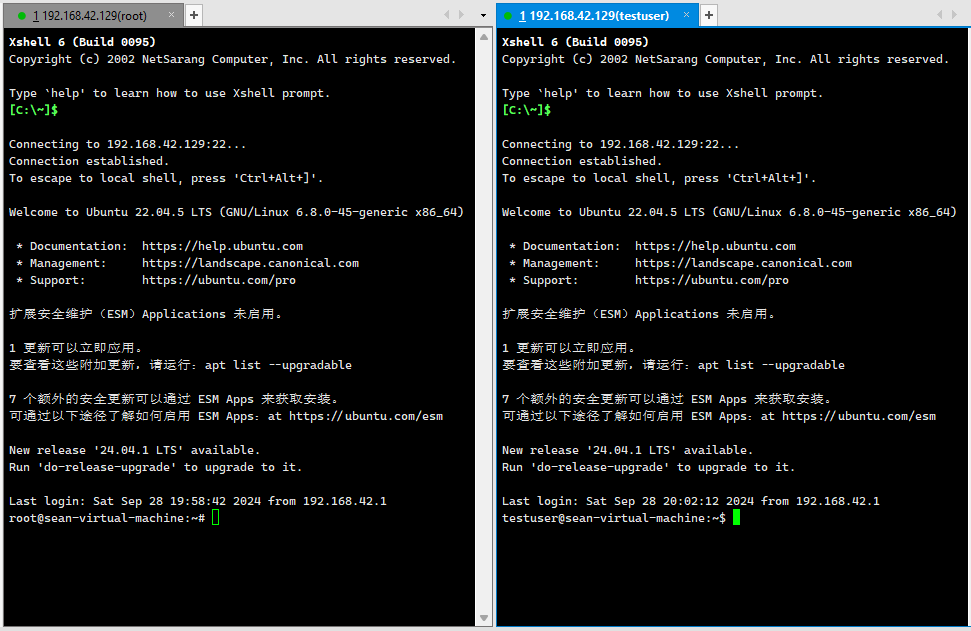
创建用户后,分别使用root用户和testuser用户进行登陆,可以看到,两者都可以正常的登路
接下来,我们就在root用户下来创建这个/etc/nologin的文本文件。
root@sean-virtual-machine:~# echo "系统维护中,请稍后再登路,具体恢复时间请联系系统管理员。" > /etc/nologin
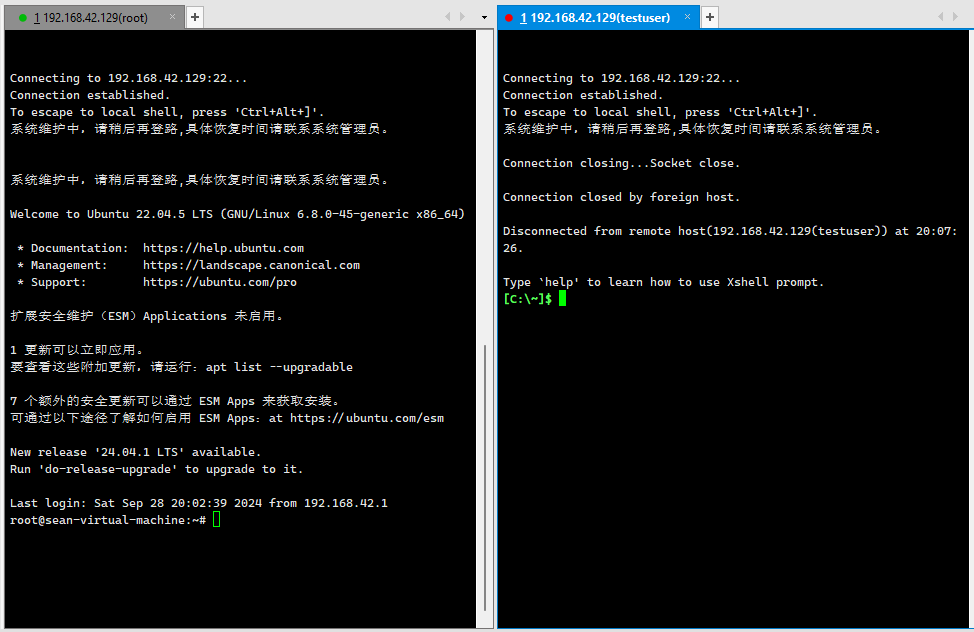
文件创建完成后,我们在分别登陆这两个账号,可以发现,此时root账号依然可以正常的登路,而testuser用户在进行登陆后,开始校验身份之前,会输出咱们上面在nologin中添加的文字,然后断开连接。
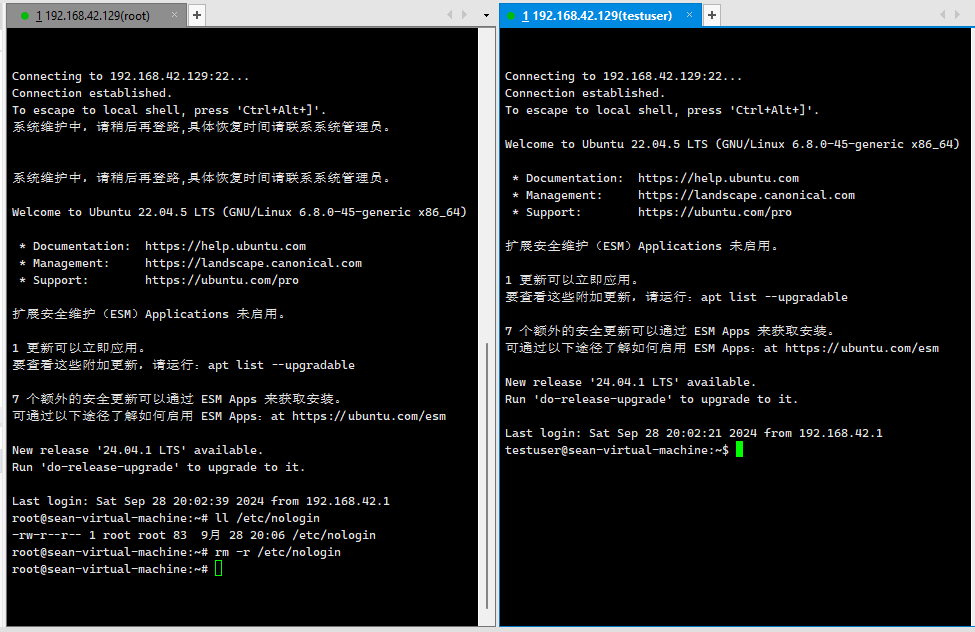
要回复其他用户的正常登陆,只需要把/etc/nologin文件删除即可
root@sean-virtual-machine:~# ll /etc/nologin
-rw-r--r-- 1 root root 83  9月 28 20:06 /etc/nologin
root@sean-virtual-machine:~# rm -r /etc/nologin
root@sean-virtual-machine:~# ll /etc/nologin
ls: 无法访问 '/etc/nologin': 没有那个文件或目录
上面的演示说明的/etc/nologin文件的使用方式,在需要禁止非超管用户登录时,创建文件,在文件中添加你想通知其他非root用户的文本内容即可。而在不需要禁止用户登录的时候,将该文件删除即可。也就是当/etc目录中存在一个名为nologin的文件时,系统会用户root以外的所有ssh新登录连接,root用户不受影响。取消禁止连接的方式就是删掉该文件。
下面来说说在什么情况下,可以创建和使用/etc/nologin 文件:
-
进行系统维护 在针对系统进行重要的维护工作时(如:系统升级,系统优化及恢复等等),系统管理员可能会希望暂时阻止其他的用户登录到系统中,以避免潜在的数据损坏或系统不稳定等情况的发生,此时就可以使用这种方式阻止其他用户的登陆。
-
正常的系统关机流程 根据网上的资料有些Linux发行版(具体什么发行版,暂未考究验证)在发出shutdown命令时会自动创建 /etc/nologin 文件,以防止新用户在系统关闭过程中登录。
-
安全事件响应 在发生安全事件时,因快速创建 /etc/nologin 文件,这样可以有效阻止潜在攻击者通过普通用户账户进入系统。再针对事件进行安全加固,有效阻止危害的扩散。
-
资源限制 Linux作为一个可以多用户或单用户同时登陆的操作系统,比如有些公司喜欢用一台机器创建多个用户给员工作为跳板机使用,当高并发的时候可能导致系统资源紧张的情况,系统管理员可能会使用 /etc/nologin 来临时限制用户登录,缓解系统资源和网络的压力。
这个文件虽然很小,也很不重要,但是如果利用好的情况下,可以帮系统管理员阻止掉一些麻烦。


