Inventory配置文件
Host Inventory(主机清单)是一个配置文件,用于告诉ansible受管理主机有哪些,centos下,默认这个清单文件是/etc/ansible/hosts,但是这个路径和文件名不是固定的,可以是其他易于识别的文件名,也可以是存放在其他的路径中。
Inventory清单文件的格式类似于ini配置文件的格式。
这个例子演示了最简单的写法,混杂了没有分组和有分组的主机在里面
three-corner.xyz

[databases]
192.168.1.98

[gitlab]
192.168.1.99

[webserver]
192.168.1.98
192.168.1.[10:18]
web[1:5]
上面的这个配置文件中,可以看出,受控节点可以是写域名或者主机名,也可以是写IP,还可以通过简写的方式来编写清单,使用主机名的时候,记得在本地的/etc/hosts中配置对应的DNS映射。
上面的方括号[ ]中的内容是分组的组名,用于对受控节点进行分组,方便在管理这些受控节点的时候,可以通过指定组名来让指定的组做同同一个任务。一个受控节点可以同时隶属于多个组。没有分组和有分组的主机混合在一个清单里面是允许的,例如three-corner.xyz就不属于任何一个分组。
一些类似的服务器组可以通过简写模式来记录,例如上面的webserver组,192.168.1.10 ~ 192.168.1.18的主机就可以简写成192.168.1.[10:18],web1 ~ web5的主机可以简写为web[1:5],处理可以简写数字之外,也可以简写字母范围,db-a ~ db-f就可以简写为`db-[a:f]
如果主机的ssh连接不是默认的22端口的话,也可以在主机名、域名、IP后面加上端口号,或者使用设置变量的方式来指定,例子:
# 直接在后面加端口号
192.168.1.100:12022

# 通过设置变量指定端口号
192.168.1.101 ansible_port=2222
处理上面的单个主机指定变量外,如果整组受控主机的变量都一致的话,也可以通过组变量来给整组主机指定变量,这些变量可以可以不用写在每条主机清单中,而是定义到一个组变量里面。假设有一组web服务器的用户名都是root,密码是12345678,ssh的端口是10022.可以这样写:
[webserver:vars]
ansible_port=10022
ansible_user=root
ansible_password=12345678

[webserver]
192.168.1.10
192.168.1.12
192.168.1.15
Inventory 参数的说明
上面提到的Inventory参数,大致如下:
如同前面提到的,通过设置下面的参数,可以控制 ansible 与远程主机的交互方式,其中一些我们已经讲到过:

ansible_host
      将要连接的远程主机名.与你想要设定的主机的别名不同的话,可通过此变量设置.

ansible_port
      ssh端口号.如果不是默认的端口号,通过此变量设置.

ansible_user
      默认的 ssh 用户名

ansible_pass
      ssh 密码(这种方式并不安全,我们强烈建议使用 --ask-pass 或 SSH 密钥)

ansible_sudo_pass
      sudo 密码(这种方式并不安全,我们强烈建议使用 --ask-sudo-pass)

ansible_sudo_exe (new in version 1.8)
      sudo 命令路径(适用于1.8及以上版本)

ansible_connection
      与主机的连接类型.比如:local, ssh 或者 paramiko. Ansible 1.2 以前默认使用 paramiko.1.2 以后默认使用 'smart','smart' 方式会根据是否支持 ControlPersist, 来判断'ssh' 方式是否可行.

ansible_ssh_private_key_file
      ssh 使用的私钥文件.适用于有多个密钥,而你不想使用 SSH 代理的情况.

ansible_shell_type
      目标系统的shell类型.默认情况下,命令的执行使用 'sh' 语法,可设置为 'csh' 或 'fish'.

ansible_python_interpreter
      目标主机的 python 路径.适用于的情况: 系统中有多个 Python, 或者命令路径不是"/usr/bin/python",比如  \*BSD, 或者 /usr/bin/python
      不是 2.X 版本的 Python.我们不使用 "/usr/bin/env" 机制,因为这要求远程用户的路径设置正确,且要求 "python" 可执行程序名不可为 python以外的名字(实际有可能名为python26).

      与 ansible_python_interpreter 的工作方式相同,可设定如 ruby 或 perl 的路径....
用一个ad-hoc命令来测试
配置好了主机清单后,就可以使用ansible来管理受控节点的主机了
下面的命令的命令是获取一个叫做server的组中的服务器的主机名
ansible server -a "hostname"
运行结果如下:
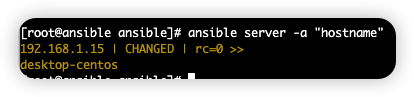 如果返回以下的错误:
192.168.1.15 | UNREACHABLE! => {
    "changed": false,
    "msg": "Failed to connect to the host via ssh: Permission denied (publickey,gssapi-keyex,gssapi-with-mic,password).",
    "unreachable": true
}
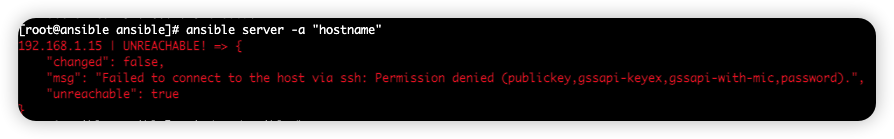
这是因为你的控制机还没有将ssh的公钥添加到受控节点中去,你可以通过下面的命令来解决。
key-gen # 生产密钥对
# 可以根据提示输入它要求的信息
# 这里是演示,我就采用了全部都按enter键的方式生产,如果是生产环境,建议根据实际的要求输入加密的类型等信息。
ssh-copy-id 受控节点的IP
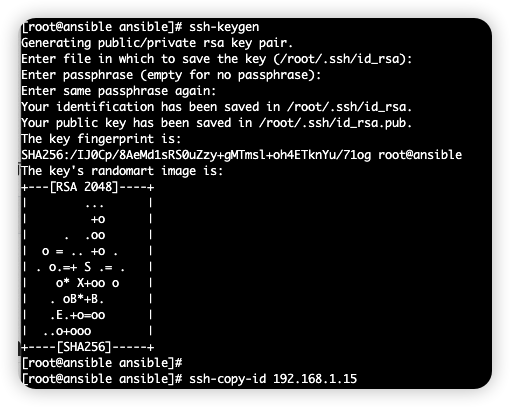 执行完上面的这两步,将控制机的密钥添加到受控节点后再执行命令,就可以正常的返回结果了,关于ansible的认证方式,暂时不详细介绍。


